On this page
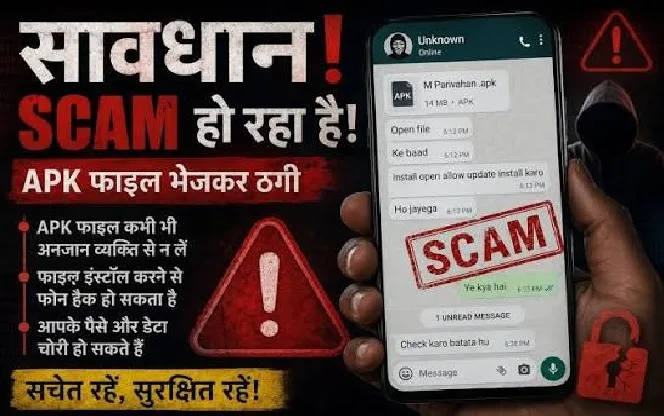
“ऑनलाइन भेजे गए किसी भी APK पर कभी भरोसा न करें — ठग इसी भरोसे पर हमला करते हैं।”
“Unknown APK = Known Danger.”
मुंबई पुलिस ने 2,805 मालिशियस APK बनाने वाले डेवलपर को किया गिरफ्तार; ₹150 करोड़ साइबर फ्रॉड से जुड़ा मामला उजागर
मुंबई पुलिस क्राइम ब्रांच ने इंदौर के 36 वर्षीय डेवलपर को गिरफ्तार किया है, जिस पर आरोप है कि उसने 2,805 मालिशियस एंड्रॉयड APK तैयार किए और उन्हें देशभर के संगठित साइबर अपराध नेटवर्क को सप्लाई किया। ये फर्जी ऐप्स—सरकारी, बैंकिंग, पेंशन, सीनियर सिटिजन, ट्रैफिक चालान और PM Kisan सेवाओं के नाम पर—लोगों की संवेदनशील वित्तीय जानकारी चुराने के लिए बनाए गए थे।
पुलिस के अनुसार, इस नेटवर्क ने देशभर में 9,673 लोगों को निशाना बनाया और संभावित धोखाधड़ी का आंकड़ा ₹150 करोड़ तक पहुँच सकता है। जांचकर्ताओं का कहना है कि इन APKs ने मोबाइल फोन में अनधिकृत पहुंच देकर डेबिट कार्ड विवरण, OTP और बैंकिंग क्रेडेंशियल्स चोरी किए। ये आंकड़े पुलिस विश्लेषण पर आधारित हैं; आरोपों की जांच जारी है।
मामले के प्रमुख तथ्य
आरोपी: पंकज अवधेश गुप्ता, 36 वर्ष, इंदौर (मध्य प्रदेश)
भूमिका: साइबर अपराध गिरोहों के लिए मालिशियस APK बनाने वाला डेवलपर
पीड़ितों पर प्रभाव:
9,673 पीड़ितों की पहचान
₹150 करोड़ संभावित धोखाधड़ी
हेल्पलाइन 1930 पर 1,074 शिकायतें लिंक, जिनमें 143 महाराष्ट्र और 36 मुंबई से
ट्रिगर केस: मुंबई के बायकला निवासी 72 वर्षीय व्यक्ति ने ₹5.62 लाख गंवाए जब उन्होंने WhatsApp पर भेजा गया फर्जी “Senior Citizen Card Verification.apk” इंस्टॉल किया, जिसे एक ठग ने बैंक ऑफ इंडिया अधिकारी बनकर भेजा था।
कैसे बनाया गया था यह फर्जी APK (तकनीकी पैटर्न)
डेवलपर ने एक साधारण एंड्रॉयड ऐप टेम्पलेट से शुरुआत की:
नकली लॉगिन स्क्रीन
व्यक्तिगत जानकारी मांगने वाला फॉर्म
“Verify”, “Update”, “Download Card” जैसे बटन
यह टेम्पलेट सैकड़ों फर्जी ऐप्स में दोहराया गया।
पुलिस ने पाया कि आरोपी ने ऐप इंटरफेस को असली दिखाने के लिए ग्राफिक डिजाइन का उपयोग किया, जैसे:
बैंक ऑफ इंडिया
सरकारी पोर्टल
सीनियर सिटिजन योजनाएँ
पेंशन वेरिफिकेशन
PM Kisan
ट्रैफिक चालान पोर्टल
इस वजह से पीड़ितों को ऐप असली लगा।
फ्रॉड कैसे किया गया
मालिशियस APKs को इस तरह डिजाइन किया गया था कि वे:
व्यक्तिगत डेटा, कार्ड विवरण, OTP और बैंकिंग क्रेडेंशियल्स चुरा सकें
सरकारी और बैंकिंग ऐप्स की तरह दिखें
बिहार और झारखंड के साइबर गिरोहों को पीड़ितों के खातों से पैसे निकालने में मदद करें
ठगों ने पीड़ितों से संपर्क किया:
WhatsApp संदेशों से
फर्जी बैंक/सरकारी कॉल्स से
Google Play Store के बाहर भेजे गए लिंक से
पीड़ितों को APK इंस्टॉल करने के लिए बहलाया गया, जो चुपचाप संवेदनशील जानकारी चुरा लेता था।
पुलिस जांच
मुंबई क्राइम ब्रांच की प्रॉपर्टी सेल ने डेवलपर को ट्रेस किया:
मालिशियस APKs के तकनीकी विश्लेषण से
सर्वर लॉग्स से
फर्जी ऐप्स में छिपे डिजिटल फुटप्रिंट्स से
इंदौर स्थित आरोपी के ऑफिस से जब्त किए गए:
CPU
3 हार्ड डिस्क
पेन ड्राइव
Wi Fi राउटर
3 मोबाइल फोन
पुलिस ने पाया कि आरोपी:
सर्वर इंफ्रास्ट्रक्चर किराए पर लेता था
साइबर गिरोहों को “मैलवेयर एज़ ए सर्विस” बेचता था
डिजिटल फुटप्रिंट कम रखने की कोशिश करता था
यह मामला क्यों महत्वपूर्ण है
साइबर अपराध में “डेवलपर एज़ ए सर्विस” मॉडल का उभार दिखाता है
तैयार मालिशियस ऐप्स कई गिरोहों को सप्लाई किए जा रहे थे
Google Play Store के बाहर साइडलोडेड APKs का खतरा बढ़ रहा है
भारत के डिजिटल पेमेंट इकोसिस्टम की कमजोरियाँ उजागर होती हैं
जन सुरक्षा सलाह
WhatsApp, SMS, ईमेल या अनजान लिंक से आए किसी भी APK को कभी इंस्टॉल न करें
केवल Google Play Store / Apple App Store से ही ऐप डाउनलोड करें
साइबर धोखाधड़ी होते ही तुरंत 1930 पर रिपोर्ट करें
Google Play Protect चालू रखें
अनजान ऐप्स को Accessibility या Notification Access न दें
Share this article
Key Takeaways
Sources & References
Was this helpful?
Thanks for your feedback