On this page
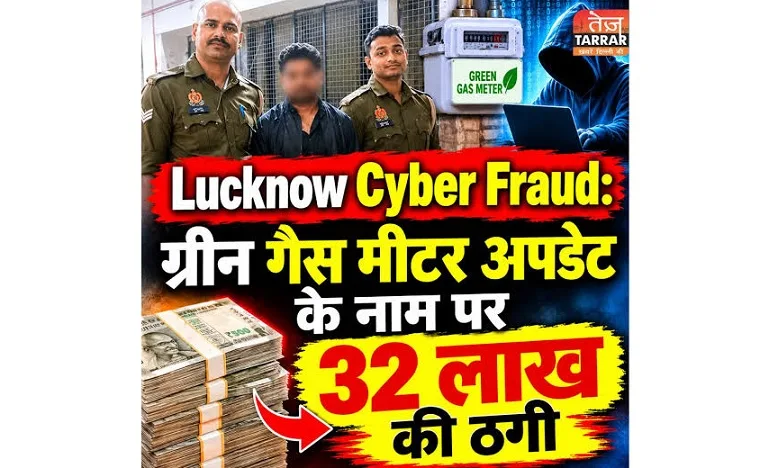
प्रकरण का संक्षिप्त विवरण
हाल ही में धनबाद (झारखंड) के एक 22 वर्षीय युवक की गिरफ्तारी ने एक ऐसे बढ़ते साइबर खतरे को उजागर किया है, जिसमें ठग उपभोक्ताओं द्वारा गैस, बिजली, पानी एवं अन्य यूटिलिटी सेवा प्रदाताओं पर किए जाने वाले भरोसे का दुरुपयोग करते हैं। आरोपी पर आरोप है कि उसने फर्जी "ग्रीन गैस मीटर अपडेट" एप्लिकेशन के माध्यम से साइबर धोखाधड़ी का एक नेटवर्क संचालित किया, जिससे लखनऊ के एक उपभोक्ता को लगभग ₹32 लाख का आर्थिक नुकसान हुआ।
जांच में सामने आया कि आरोपी ने ग्रीन गैस उपभोक्ताओं से संबंधित घरेलू स्तर की जानकारी एकत्रित करवाई और उसका उपयोग गैस सेवा प्रदाता के नाम से भ्रामक व्हाट्सएप संदेश भेजने में किया। उपभोक्ताओं को यह विश्वास दिलाया गया कि उनके गैस मीटर का अपडेट आवश्यक है तथा इसके लिए उन्हें एक एंड्रॉयड पैकेज किट (APK) फाइल इंस्टॉल करनी होगी।
जैसे ही पीड़ित द्वारा उक्त APK फाइल इंस्टॉल की गई, साइबर अपराधियों को उसके मोबाइल फोन एवं बैंकिंग संबंधी जानकारी तक अनधिकृत पहुंच प्राप्त हो गई, जिसके बाद धोखाधड़ीपूर्ण वित्तीय लेनदेन किए गए।
मामला तब प्रकाश में आया जब एक उपभोक्ता ने शिकायत दर्ज कराई कि उसे व्हाट्सएप पर ग्रीन गैस मीटर अपडेट के नाम पर APK फाइल भेजी गई थी। फाइल इंस्टॉल करने के बाद उसके बैंक खाते से लगभग ₹32 लाख की धोखाधड़ी कर ली गई। इसके पश्चात साइबर अपराध थाने में मामला दर्ज कर जांच प्रारंभ की गई।
गिरफ्तारी के दौरान पुलिस ने ₹1.23 लाख नकद, दो मोबाइल फोन, छह एटीएम कार्ड, चार पेमेंट बैंक किट तथा ग्यारह सिम कार्ड बरामद किए। जांच एजेंसियां अन्य आरोपियों और धोखाधड़ी से प्राप्त धनराशि के स्रोत का पता लगाने में जुटी हैं।
संक्रमण (Transmission) का तरीका
इस साइबर धोखाधड़ी में दुर्भावनापूर्ण APK फाइल मुख्य रूप से व्हाट्सएप संदेशों के माध्यम से भेजी गई। अपराधियों ने उपभोक्ताओं का डेटा उपयोग कर ऐसे व्यक्तिगत संदेश भेजे जो देखने में गैस सेवा प्रदाता द्वारा भेजे गए आधिकारिक संदेश प्रतीत होते थे।
उपभोक्ताओं को बताया जाता था कि उनका गैस मीटर तत्काल अपडेट करना आवश्यक है, अन्यथा सेवा बाधित हो सकती है। इसके लिए उन्हें संदेश के साथ भेजी गई APK फाइल इंस्टॉल करने को कहा जाता था।
अपराध की कार्यप्रणाली (Modus Operandi)
- अपराधियों ने ग्रीन गैस उपभोक्ताओं का डेटा एकत्रित या प्राप्त किया।
- उपभोक्ताओं को गैस कंपनी के नाम से व्हाट्सएप संदेश भेजे गए।
- संदेश में "Green Gas Meter Update" नामक एक दुर्भावनापूर्ण APK फाइल संलग्न थी।
- APK इंस्टॉल होते ही अपराधियों को मोबाइल डिवाइस और बैंकिंग संबंधी जानकारी तक पहुंच प्राप्त हो गई।
- इसके बाद चोरी की गई जानकारी का उपयोग करके धोखाधड़ीपूर्ण वित्तीय लेनदेन किए गए।
साइबर सुरक्षा के लिए महत्वपूर्ण सीख
यह प्रकरण दर्शाता है कि साइबर अपराधी अब निम्नलिखित तकनीकों का संयुक्त रूप से उपयोग कर रहे हैं:
- लक्षित उपभोक्ता डेटा (Targeted Consumer Data)
- सोशल इंजीनियरिंग
- व्हाट्सएप के माध्यम से दुर्भावनापूर्ण APK फाइलों का प्रसार
इन तरीकों के माध्यम से अपराधी लोगों का विश्वास जीतकर उनके मोबाइल बैंकिंग क्रेडेंशियल्स और संवेदनशील जानकारी चुरा लेते हैं। व्यक्तिगत और प्रासंगिक दिखने वाले संदेशों पर लोग आसानी से भरोसा कर लेते हैं, जिससे ऐसे हमलों की सफलता की संभावना बढ़ जाती है।
स्वयं को साइबर सुरक्षित रखें
निम्नलिखित सावधानियां अवश्य अपनाएं:
- व्हाट्सएप, एसएमएस, टेलीग्राम, ईमेल या सोशल मीडिया के माध्यम से प्राप्त APK फाइल कभी इंस्टॉल न करें।
- मीटर अपडेट, केवाईसी अपडेट या सेवा संबंधी किसी भी सूचना की पुष्टि सीधे सेवा प्रदाता के आधिकारिक माध्यमों से करें।
- एंड्रॉयड फोन में "Install from Unknown Sources" विकल्प को निष्क्रिय रखें।
- किसी भी संदिग्ध संदेश की सूचना राष्ट्रीय साइबर हेल्पलाइन 1930 अथवा साइबर क्राइम पोर्टल पर दें।
- ओटीपी, यूपीआई पिन, बैंकिंग पासवर्ड या मोबाइल की रिमोट एक्सेस किसी अज्ञात व्यक्ति के साथ कभी साझा न करें।
कैसे पहचानें कि अपडेट का संदेश वास्तविक है या फर्जी?
1. आधिकारिक माध्यमों से सत्यापन करें
- सेवा प्रदाता के बिल पर अंकित ग्राहक सेवा नंबर पर संपर्क करें।
- केवल आधिकारिक वेबसाइट या मोबाइल एप पर उपलब्ध नंबरों का उपयोग करें।
- यह पुष्टि करें कि वास्तव में कोई अद्यतन (Update) अभियान चल रहा है या नहीं।
2. आधिकारिक वेबसाइट या मोबाइल एप जांचें
- स्वयं सेवा प्रदाता की वेबसाइट पर जाएं।
- अपने खाते में लॉगिन कर आधिकारिक सूचनाएं देखें।
- जांचें कि अपडेट संबंधी सूचना सार्वजनिक रूप से घोषित की गई है या नहीं।
3. चेतावनी संकेतों (Red Flags) पर ध्यान दें
यदि संदेश में निम्न बातें हों तो सतर्क रहें:
- तुरंत कनेक्शन काटने की धमकी।
- APK फाइल इंस्टॉल करने का आग्रह।
- वर्तनी या व्याकरण संबंधी त्रुटियां।
- ओटीपी, बैंकिंग विवरण, यूपीआई पिन या रिमोट एक्सेस की मांग।
किसी एप का स्रोत (Source) कैसे सत्यापित करें?
सुरक्षित स्रोत
- Google Play Store
- Apple App Store
- संस्था की आधिकारिक एवं सत्यापित वेबसाइट
उच्च जोखिम वाले स्रोत
- व्हाट्सएप अटैचमेंट
- टेलीग्राम फाइलें
- एसएमएस डाउनलोड लिंक
- अज्ञात प्रेषकों के ईमेल अटैचमेंट
- किसी व्यक्ति द्वारा सीधे भेजी गई APK फाइल
डेवलपर का नाम जांचें
किसी भी एप को इंस्टॉल करने से पहले:
- Google Play Store पर एप का पेज खोलें।
- डेवलपर का नाम जांचें।
- डेवलपर की जानकारी की तुलना संस्था की आधिकारिक वेबसाइट पर उपलब्ध जानकारी से करें।
सामान्यतः किसी यूटिलिटी सेवा का वैध एप उसी संस्था अथवा उसके अधिकृत तकनीकी साझेदार द्वारा प्रकाशित किया जाता है।
एप द्वारा मांगी जा रही अनुमतियां (Permissions) जांचें
इंस्टॉलेशन से पूर्व एप द्वारा मांगी जा रही अनुमतियों का ध्यानपूर्वक परीक्षण करें।
चेतावनी संकेत
- Accessibility Services की अनुमति
- SMS पढ़ने की अनुमति
- संपर्क सूची (Contacts) तक पहुंच
- Notification Access
- Screen Recording की अनुमति
- Device Administrator अधिकार
सामान्य गैस, बिजली या अन्य यूटिलिटी बिलिंग एप को बैंकिंग संदेशों, Accessibility Services या स्क्रीन रिकॉर्डिंग जैसी अनुमतियों की आवश्यकता नहीं होती।
रिव्यू एवं डाउनलोड आंकड़े जांचें
निम्नलिखित पर ध्यान दें:
- डाउनलोड की संख्या
- उपयोगकर्ता रेटिंग
- उपयोगकर्ता समीक्षाएं
- एप का इतिहास
- धोखाधड़ी या मैलवेयर संबंधी शिकायतें
बहुत कम डाउनलोड, खराब रेटिंग या संदिग्ध समीक्षाओं वाले एप से सावधान रहें।
APK फाइल स्कैन करें
यदि किसी APK फाइल की जांच आवश्यक हो:
- उसे विश्वसनीय मोबाइल सुरक्षा सॉफ्टवेयर से स्कैन करें।
- आवश्यकता होने पर VirusTotal जैसे मैलवेयर विश्लेषण प्लेटफॉर्म का उपयोग करें।
- केवल वैध दिखने के आधार पर किसी APK को इंस्टॉल न करें।
डिजिटल हस्ताक्षर (Digital Signature) का सत्यापन
तकनीकी विशेषज्ञों और जांच अधिकारियों के लिए:
- APK के साइनिंग सर्टिफिकेट की तुलना उसके पूर्व वैध संस्करणों से करें।
- सर्टिफिकेट की निरंतरता (Continuity) की पुष्टि करें।
- अलग अथवा परिवर्तित सिग्नेचर फर्जीवाड़े या छेड़छाड़ का संकेत हो सकता है।
महत्वपूर्ण साइबर सुरक्षा संदेश
कोई भी वास्तविक गैस, बिजली, पानी या अन्य यूटिलिटी सेवा प्रदाता व्हाट्सएप या एसएमएस के माध्यम से भेजी गई APK फाइल इंस्टॉल करने के लिए नहीं कहता।
हमेशा अपडेट की पुष्टि आधिकारिक वेबसाइट, अधिकृत एप स्टोर या ग्राहक सेवा नंबर के माध्यम से करें। संदेह होने पर APK इंस्टॉल न करें और तुरंत साइबर हेल्पलाइन 1930 पर रिपोर्ट करें।
Share this article
Key Takeaways
Sources & References
Was this helpful?
Thanks for your feedback