On this page
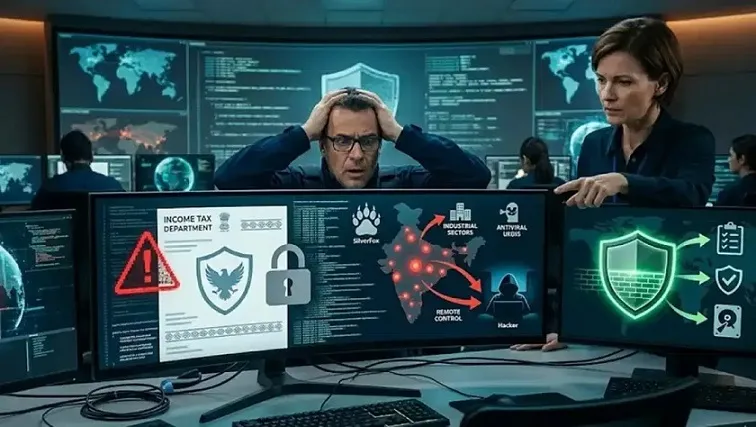
आयकर विभाग की आधिकारिक वेबसाइट स्पष्ट रूप से बताती है कि विभाग कभी भी ई मेल के माध्यम से व्यक्तिगत जानकारी, पिन नंबर, पासवर्ड या बैंक/क्रेडिट कार्ड विवरण नहीं मांगता। यदि आपको ऐसे ई मेल प्राप्त हों तो उन पर क्लिक न करें, अटैचमेंट न खोलें और तुरंत रिपोर्ट करें।
वर्तमान में भारतीयों को SilverFox हैकर समूह द्वारा नकली ई मेल भेजकर निशाना बनाया जा रहा है, जो आयकर विभाग के नाम से आते हैं। ये फ़िशिंग ई मेल उपयोगकर्ताओं को मैलवेयर (ValleyRAT और ABCDoor) डाउनलोड करने के लिए धोखा देते हैं, जिससे हमलावरों को डिवाइस पर रिमोट एक्सेस मिल जाता है और संवेदनशील डेटा चोरी हो जाता है। संदिग्ध टैक्स संबंधी अटैचमेंट या लिंक पर क्लिक न करें।
क्या हो रहा है
- हमलावर समूह: SilverFox (चीन आधारित साइबर अपराध समूह, जिसे Monarch, SwimSnake, Void Arachne भी कहा जाता है)।
- हमले का तरीका: आयकर विभाग के नोटिस के रूप में फ़िशिंग ई मेल।
- समयरेखा: पहली बार भारत में दिसंबर 2025 में पाया गया, बाद में रूस, इंडोनेशिया, दक्षिण अफ्रीका और अन्य देशों में फैला।
- पेलोड्स:
- ValleyRAT बैकडोर – रिमोट एक्सेस सक्षम करता है।
- ABCDoor मैलवेयर – पायथन आधारित बैकडोर, गहरी घुसपैठ के लिए।
- पैमाना: जनवरी–फरवरी 2026 के बीच 1,600 से अधिक दुर्भावनापूर्ण ई मेल पकड़े गए।
ई मेल कैसे काम करते हैं
- आधिकारिक टैक्स ऑडिट नोटिस की तरह दिखते हैं।
- “टैक्स उल्लंघनों की सूची” नामक PDF या ZIP/RAR फ़ाइलें होती हैं।
- क्लिक करने पर Rust आधारित लोडर डाउनलोड होता है जो ValleyRAT इंस्टॉल करता है।
- इसके बाद हमलावर ABCDoor तैनात करते हैं, जिससे:
- फ़ाइलें अपलोड/डाउनलोड करना।
- संक्रमित सिस्टम का रिमोट कंट्रोल।
- पीड़ितों की स्क्रीन को वास्तविक समय में स्ट्रीम करना संभव होता है।
भारतीयों के लिए जोखिम
- क्रेडेंशियल चोरी: लॉगिन विवरण डार्क वेब पर बेचे जाते हैं।
- पहचान से समझौता: नकली IT नोटिस नागरिकों से संवेदनशील डेटा साझा करवाते हैं।
- कॉर्पोरेट जोखिम: भारतीय आईटी कंपनियाँ क्लाउड प्लेटफ़ॉर्म और रिमोट एक्सेस सिस्टम के कारण असुरक्षित हैं।
सुरक्षा चेकलिस्ट
- अनचाहे टैक्स संबंधी ई मेल में लिंक या अटैचमेंट पर क्लिक न करें।
- भेजने वाले की जाँच करें: आधिकारिक आयकर विभाग ई मेल @incometax.gov.in से आते हैं।
- ई मेल फ़िल्टर सक्षम करें: संदिग्ध ई मेल ब्लॉक करें और पासवर्ड सुरक्षित आर्काइव स्कैन करें।
- अद्यतन एंटीवायरस और एंडपॉइंट प्रोटेक्शन का उपयोग करें।
- यदि आपको कोई ई मेल या वेबसाइट आयकर विभाग का दावा करती हुई लगे, तो उसे webmanager@incometax.gov.in पर फ़ॉरवर्ड करें।
- एक प्रति incident@cert-in.org.in को भी भेजें।
- ई मेल का Internet Header भी भेज सकते हैं ताकि स्रोत का पता लगाया जा सके।
- रिपोर्ट करने के बाद ई मेल को डिलीट कर दें।
SilverFox अभियान दिखाता है कि साइबर अपराधी कैसे सरकारी संस्थानों पर नागरिकों के भरोसे का दुरुपयोग करते हैं। भारतीयों को टैक्स संबंधी ई मेल के प्रति विशेष सतर्क रहना चाहिए। जागरूकता, सतर्कता और मज़बूत डिजिटल स्वच्छता ही सबसे अच्छे बचाव हैं।
Share this article
Key Takeaways
Sources & References
Was this helpful?
Thanks for your feedback