On this page
1. इंफ्रास्ट्रक्चर सेटअप: औद्योगिक स्तर की SMS फ़ैक्ट्री
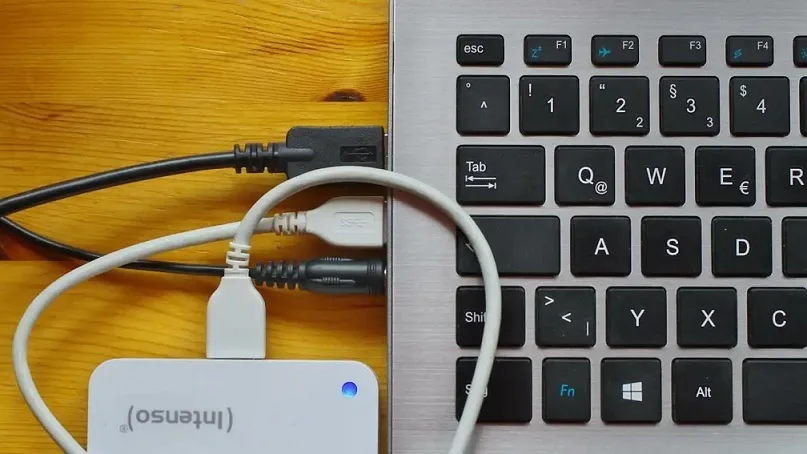
CBI द्वारा पकड़े गए इस सिंडिकेट ने एक पूरी तरह स्वचालित, इंडस्ट्रियल-स्केल SMS ब्लास्टिंग प्लांट बनाया था, जो प्रतिदिन लाखों फ़िशिंग संदेश भेजने में सक्षम था। यह सेटअप एक समानांतर टेलीकॉम नेटवर्क की तरह काम करता था, जिसमें शामिल थे:
-
हाई-स्पीड SMS ब्लास्टिंग स्क्रिप्ट चलाने वाले रैक-माउंटेड सर्वर
-
दर्जनों/सैकड़ों मोबाइल डिवाइसों से जुड़े USB हब
-
मल्टी-नेटवर्क कनेक्टिविटी वाले इंटरनेट डोंगल
-
GSM मॉडेम/फ़ोनों में लगी हजारों सक्रिय SIM कार्ड
-
रिमोट एक्सेस टूल, जिससे ऑपरेटर दूर से सिस्टम नियंत्रित कर सकें
इस ढांचे ने उन्हें वैध संस्थाओं जैसा दिखने, टेलीकॉम फ़िल्टर बायपास करने और देशभर में फ़िशिंग SMS फैलाने में सक्षम बनाया।
2. SIM की खरीद और रोटेशन: ऑपरेशन का ईंधन
गुमनामी बनाए रखने के लिए:
-
SIM कार्ड फर्जी, चोरी या किराए के KYC से लिए जाते थे
-
ब्लॉकिंग से बचने के लिए SIMs का लगातार रोटेशन
-
SIM बैंक द्वारा दैनिक सीमा पूरी होते ही ऑटो स्विचिंग
-
जांच से बचने के लिए दूर-दराज़ राज्यों में SIM रजिस्ट्रेशन
इससे “क्लीन” मोबाइल नंबरों की निरंतर सप्लाई बनी रहती थी।
3. फ़िशिंग कंटेंट निर्माण: डर और तात्कालिकता की रणनीति
सिंडिकेट ऐसे संदेश टेम्पलेट इस्तेमाल करता था जो डर और जल्दबाज़ी पैदा करें:
-
बैंक, FASTag, कूरियर, बिजली बोर्ड और सरकारी पोर्टल जैसे दिखने वाले टेम्पलेट
-
URL शॉर्टनर और समझौता किए गए डोमेन
-
हर पीड़ित के लिए अलग डायनेमिक लिंक
आम ट्रिगर संदेश:
-
“आपका बैंक खाता ब्लॉक हो जाएगा”
-
“आपका FASTag KYC लंबित है”
-
“आपका पार्सल होल्ड पर है”
4. ऑटोमेटेड SMS ब्लास्टिंग: Fire-and-Forget फ्रॉड
सर्वर-आधारित स्क्रिप्ट:
-
SIM बैंक से SIM चुनती
-
संदेश टेम्पलेट लागू करती
-
SMS API या GSM मॉडेम के ज़रिए भेजती
-
पीक आवर्स में ब्लास्ट शेड्यूल करती
-
Sender ID बदलकर वैध ट्रांज़ैक्शनल SMS जैसा रूप देती
परिणाम: न्यूनतम मानवीय हस्तक्षेप के साथ लाखों SMS प्रतिदिन।
5. ट्रैफ़िक रीडायरेक्शन: क्लोन पोर्टल्स का जाल
लिंक पर क्लिक करने पर पीड़ित पहुँचते थे:
-
बैंक/सरकारी/पेमेंट पोर्टल जैसे दिखने वाली क्लोन वेबसाइटों पर
-
जो होस्ट होती थीं:
-
समझौता किए गए सर्वरों पर
-
बुलेटप्रूफ होस्टिंग पर
-
फ़ास्ट-फ़्लक्स नेटवर्क पर
-
इन साइट्स से चुराया जाता था:
-
मोबाइल नंबर
-
OTP
-
कार्ड विवरण
-
नेट बैंकिंग क्रेडेंशियल
डेटा तुरंत Telegram बॉट या लाइव डैशबोर्ड पर भेज दिया जाता था।
6. रियल-टाइम फ्रॉड एक्ज़ीक्यूशन: Fraud Desk
क्रेडेंशियल मिलते ही:
-
समर्पित फ्रॉड टीम सेकंडों में खाते में लॉग-इन करती
-
OTP प्राप्त किए जाते (फ़िशिंग पेज, कॉल स्पूफिंग या मैलवेयर APK से)
-
पैसा तुरंत भेजा जाता:
-
म्यूल अकाउंट्स
-
क्रिप्टो वॉलेट्स
-
इंस्टेंट लोन प्लेटफ़ॉर्म्स
-
यह एक सटीक, समय-संवेदी असेंबली-लाइन फ्रॉड था।
7. मनी लॉन्ड्रिंग लेयर: पैसे को अदृश्य बनाना
ट्रेल मिटाने के लिए:
-
म्यूल्स की भर्ती जॉब ऐड, Telegram ग्रुप या हैक्ड अकाउंट्स से
-
फंड लेयरिंग:
-
UPI चेन
-
छोटे-छोटे ट्रांसफ़र
-
ATM कैश-आउट
-
क्रिप्टो कन्वर्ज़न
-
कुछ ही मिनटों में पैसा लगभग अनट्रेसएबल हो जाता था।
8. ऑपरेशनल सिक्योरिटी: Ghost Mode
सिंडिकेट की OpSec रणनीतियाँ:
-
VPN और प्रॉक्सी
-
रिमोट डेस्कटॉप
-
डिस्पोज़ेबल डिवाइस
-
एन्क्रिप्टेड कम्युनिकेशन
-
उपकरणों और लोकेशन का लगातार बदलाव
SIM बैंक अक्सर किराए के फ्लैट, गोदाम या ग्रामीण ठिकानों में छिपाए जाते थे।
9. यह इंफ्रास्ट्रक्चर इतना खतरनाक क्यों है
ऐसी स्वचालित प्रणालियाँ:
-
कुछ घंटों में पूरे भारत में फ़िशिंग SMS की बाढ़ ला सकती हैं
-
टेलीकॉम फ़िल्टर और डिटेक्शन सिस्टम को मात दे सकती हैं
-
देशव्यापी, समन्वित फ्रॉड अभियान चला सकती हैं
-
अपराधियों को बड़े पैमाने पर गुमनाम बनाए रखती हैं
इस तरह के इंफ्रास्ट्रक्चर की जब्ती फ़िशिंग इकोसिस्टम पर निर्णायक प्रहार है और नागरिकों की डिजिटल सुरक्षा के लिए अत्यंत महत्वपूर्ण कदम है।
Share this article
Key Takeaways
Sources & References
Was this helpful?
Thanks for your feedback