On this page
63 वर्षीय सेवानिवृत्त रेलवे अधिकारी को कथित रूप से “डिजिटल अरेस्ट” घोटाले में फँसाया गया। धोखेबाज़ों ने स्वयं को दिल्ली पुलिस, एटीएस और एनआईए के अधिकारी बताकर पीड़ित पर गंभीर अपराधों में संलिप्त होने का आरोप लगाया। लगातार वीडियो कॉल, डराने-धमकाने, परिवार को नुकसान पहुँचाने की धमकी और अलगाव के ज़रिए अपराधियों ने लगभग 25 दिनों तक मानसिक नियंत्रण बनाए रखा और पीड़ित से कई बैंक ट्रांसफरों के माध्यम से ₹1.45 करोड़ वसूल लिए।
यह मामला भारत में साइबर-सक्षम सोशल इंजीनियरिंग अपराधों की बढ़ती जटिलता को दर्शाता है।
धोखेबाज़ों की कार्यप्रणाली (Modus Operandi)
चरण 1: अधिकार स्थापित करना
- दिल्ली पुलिस, एटीएस और एनआईए अधिकारियों का रूप धारण
- कानूनी शब्दावली और नकली पहचान का उपयोग
चरण 2: भय पैदा करना
- अपराध में संलिप्त होने का झूठा दावा
- तत्काल गिरफ्तारी और कानूनी कार्रवाई की धमकी
- डर के कारण तार्किक सोच दब जाती है
चरण 3: अलगाव
- लगातार वीडियो निगरानी
- रिश्तेदारों से बातचीत पर रोक
- मानसिक दबाव बनाए रखना
चरण 4: परिवार को धमकी
- बच्चों और पोते-पोतियों को नुकसान पहुँचाने की धमकी
- भावनात्मक घबराहट पैदा कर आज्ञापालन सुनिश्चित करना
चरण 5: वित्तीय शोषण
- “वेरिफिकेशन” के नाम पर कई बार धन हस्तांतरण
- पैसे वापस करने का झूठा आश्वासन
- कुल नुकसान: ₹1.45 करोड़
क्यों ऐसे मामले लगातार होते हैं
- भय-आधारित मनोविज्ञान: गिरफ्तारी, अपमान और परिवार को नुकसान का डर तर्क को दबा देता है।
- विश्वास का दुरुपयोग: नागरिक मान लेते हैं कि पुलिस/सरकारी कॉल असली हैं।
- जागरूकता की कमी: कई लोग अब भी “डिजिटल अरेस्ट” को सच मानते हैं।
- उन्नत सोशल इंजीनियरिंग: नकली दस्तावेज़, स्पूफ नंबर, लीक डेटा।
- व्यक्तिगत डेटा तक आसान पहुँच: डेटा उल्लंघन और सोशल मीडिया से जानकारी मिलती है।
- देरी से रिपोर्टिंग: शर्म और डर के कारण पीड़ित देर से शिकायत करते हैं।
- कमज़ोर डिजिटल साक्षरता: वरिष्ठ नागरिक और नए डिजिटल उपयोगकर्ता अधिक जोखिम में।
- संगठित नेटवर्क: कॉल सेंटर, मनी म्यूल और अंतरराष्ट्रीय सिंडिकेट बड़े पैमाने पर सक्रिय।
सिफारिशें
नागरिकों के लिए
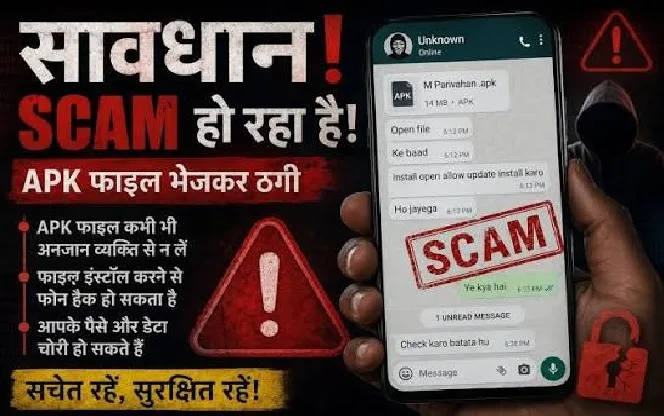
- यदि कोई पुलिस/CBI/NIA/ATS का दावा करते हुए WhatsApp या वीडियो कॉल करे तो तुरंत डिस्कनेक्ट करें।
- याद रखें: कोई वास्तविक डिजिटल अरेस्ट नहीं होता।
- “वेरिफिकेशन” के लिए कभी पैसे ट्रांसफर न करें।
- कार्रवाई से पहले परिवार/वकील से परामर्श करें — परामर्श धोखे को तोड़ता है।
- तुरंत रिपोर्ट करें:
- साइबर क्राइम हेल्पलाइन: 1930
- राष्ट्रीय साइबर क्राइम पोर्टल: www.cybercrime.gov.in
बैंकों के लिए
- एआई आधारित “पैनिक ट्रांज़ैक्शन” पहचान
- असामान्य बड़े ट्रांसफरों पर अस्थायी रोक
- रीयल-टाइम स्कैम अलर्ट और म्यूल खातों की निगरानी
सरकार और कानून प्रवर्तन के लिए
- जन-जागरूकता अभियान: टीवी, रेडियो, अख़बार, सोशल मीडिया
- वरिष्ठ नागरिकों के लिए कार्यशालाएँ
- तेज़ खाते फ्रीज़ करने की व्यवस्था: बैंकों, साइबर सेल और टेलीकॉम ऑपरेटरों के बीच समन्वय
डिजिटल अरेस्ट घोटाले तकनीकी श्रेष्ठता से नहीं बल्कि भावनात्मक हेरफेर से सफल होते हैं — डर, गलत विश्वास और जागरूकता की कमी। इस खतरे से निपटने के लिए आवश्यक है: जन शिक्षा, बैंकिंग सुरक्षा, त्वरित रिपोर्टिंग प्रणाली और निरंतर साइबर जागरूकता।
Share this article
Key Takeaways
Sources & References
Was this helpful?
Thanks for your feedback