On this page
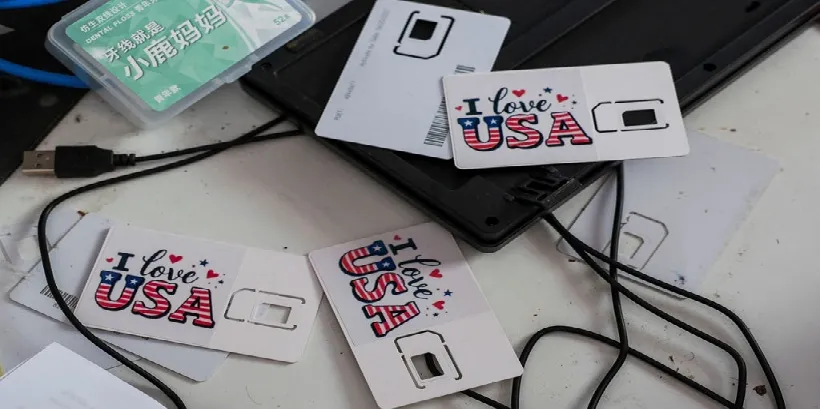
विदेश से साइबर धोखाधड़ी तभी संभव है जब हमारे देश में बैठे स्थानीय सहयोगी उन्हें सुविधा प्रदान करते हैं। मामूली कमाई के लिए वे एक बड़े अंतरराष्ट्रीय गिरोह का हिस्सा बन जाते हैं।
चीनी टेलीग्राम रिंग का नेक्सस
दिल्ली पुलिस की IFSO इकाई ने जांच में यह उजागर किया कि भारतीय साइबर अपराधी नियमित रूप से चीनी समूहों से टेलीग्राम पर संपर्क में थे। ये समूह कमांड-एंड-कंट्रोल हब की तरह काम कर रहे थे, जो धन हस्तांतरण और क्रिप्टोकरेंसी के माध्यम से मनी लॉन्ड्रिंग का संचालन कर रहे थे।
केस: हीरो फिनकॉर्प साइबर धोखाधड़ी
- धोखाधड़ी राशि: ₹12.84 करोड़ हीरो फिनकॉर्प के कॉर्पोरेट खातों से siphon की गई।
- गिरफ्तारी: पाँच आरोपी, जिनमें विकास (RBL बैंक रिलेशनशिप मैनेजर) और जयपुर, बीकानेर, कुरुक्षेत्र व बुलंदशहर के सहयोगी शामिल।
- तरीका:
- यस बैंक, इंडसइंड बैंक और सेंट्रल बैंक ऑफ इंडिया में फर्जी खाते खोले गए।
- धन को 34 खातों में लेयरिंग कर छिपाया गया।
- USDT क्रिप्टोकरेंसी में बदलकर चीनी टेलीग्राम समूहों के जरिए विदेश भेजा गया।
- पता चला: हीरो फिनकॉर्प को HDFC बैंक अलर्ट मिले; FIR दिनांक 21 अगस्त 2026 को दर्ज हुई।
- रिकवरी: पुलिस ने ₹1.70 करोड़ विभिन्न खातों में फ्रीज़ किए।
कार्यप्रणाली (Modus Operandi)
- इनसाइडर की भूमिका: बैंक मैनेजर ने फर्जी खाते खुलवाए और सहयोगियों को विदेशी हैंडलर्स से जोड़ा।
- क्रिप्टो लॉन्ड्रिंग: चोरी किए गए धन को USDT में बदलकर विदेश भेजा गया।
- रिमोट एक्सेस: सिंडिकेट ने रोग APK का उपयोग कर बैंकिंग ऐप्स और OTP पर नियंत्रण किया।
- लेयरिंग ट्रांसफर: छोटे-छोटे निकासी और क्रेडिट (जैसे ₹60,000 एटीएम से, ₹80 लाख “प्रॉपर्टी गैलरी” खाते में)।
जोखिम और प्रभाव
- इनसाइडर खतरा: बैंक कर्मचारियों की मिलीभगत कॉर्पोरेट खातों के लिए बड़ा जोखिम है।
- क्रिप्टो लॉन्ड्रिंग: USDT में रूपांतरण से रिकवरी कठिन हो जाती है और अंतरराष्ट्रीय सहयोग आवश्यक है।
- कॉर्पोरेट असुरक्षा: बड़े NBFC भी सर्वर हैक और रोग ऐप्स से सुरक्षित नहीं हैं।
- कानूनी कार्रवाई: मामला कठोर BNS धाराओं में दर्ज किया गया है।
सिफारिशें
- बैंक: इनसाइडर मॉनिटरिंग मजबूत करें और नियमित ऑडिट करें।
- कॉर्पोरेट: बल्क ट्रांजैक्शन के लिए रियल-टाइम एनॉमली डिटेक्शन सक्षम करें।
- कानून प्रवर्तन: वैश्विक एक्सचेंजों के साथ मिलकर क्रिप्टो-ट्रेसिंग क्षमता बढ़ाएँ।
- जन जागरूकता: ग्राहकों को रोग APK आधारित रिमोट टेकओवर के जोखिमों के बारे में शिक्षित करें।
Share this article
Key Takeaways
Sources & References
Was this helpful?
Thanks for your feedback